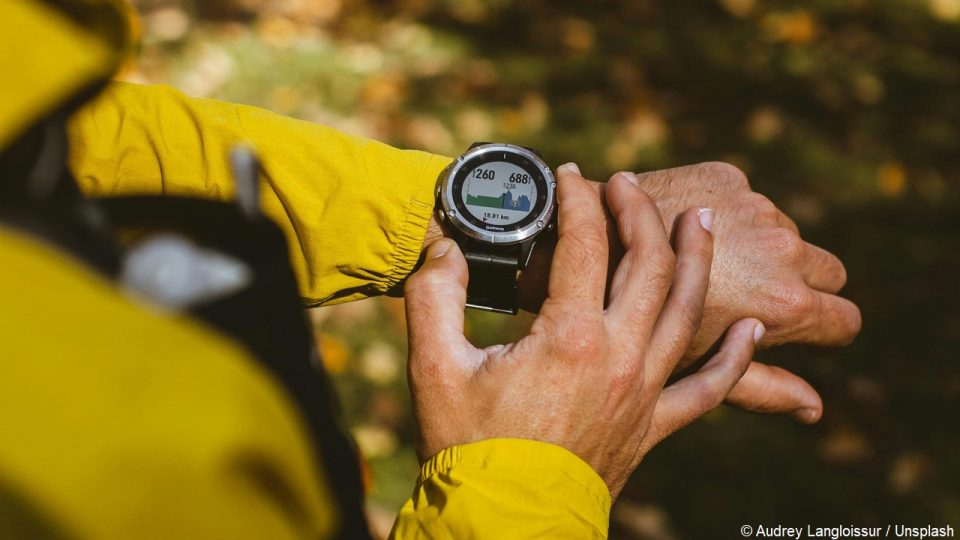
Législatif. Fièrement, et on vous comprend, vous venez de partager sur Strava votre dernier KOM (“King of the Mountain”). Certes, le monde doit savoir… mais attention aux détournements de données. Maître de conférences à l’Université Paris 1 Panthéon-Sorbonne, spécialisé en droit du numérique et des données personnelles, Jòan Gondolo a tiré le signal d’alarme lors d’une table ronde organisée par Paris&Co jeudi 17 septembre 2026. « Quand on traite des données d’activité sportive, on peut vite passer à de la donnée de santé », a-t-il prévenu. Selon lui, pris isolément, un type de donnée renseigne peu sur un individu. « En revanche, pouvoir combiner le nombre d’heures de sommeil, de pas, l’âge, le poids, ou autres choses pourrait révéler la présence d’une maladie,» a poursuivi le spécialiste.
Ces données de santé entrent justement dans la catégorie des “données sensibles” du règlement général sur la protection des données, le fameux RGPD. Leur traitement est en principe interdit, sauf exceptions prévues par le texte. « Pour utiliser ces données de santé, il faut un consentement explicite de la personne,» a expliqué l’universitaire. Les athlètes professionnels évoluent, eux, dans une zone grise. Aujourd’hui, de nombreux clubs suivent quotidiennement les performances de leurs sportifs dans un objectif d’optimisation.
« Nous sommes là dans une zone floue, mal balisée, car, en tant que salarié, l’athlète est soumis à un lien de subordination avec son employeur, a observé Jòan Gondolo. Son consentement est donc tout relatif ». La CNIL avait appelé dès 2024 à l’adoption d’un texte encadrant ces traitements. La loi relative à l’organisation, à la gestion et au financement du sport professionnel, promulguée en août dernier, n’a finalement pas apporté de cadre spécifique sur ce point.
Le problème des fuites de données
Les données à caractère personnel, comme le nom, l’âge ou les coordonnées, ne font pas partie des catégories de données dites “sensibles”. Leur mauvaise gestion peut néanmoins exposer les institutions sportives. « Il existe un principe de minimisation qui consiste à prendre le moins de données possible pour parvenir à l’objectif, a suggéré le maître de conférences. Si je collecte des données pour du CRM sur des personnes venues assister une fois à un match et que je garde leurs données pendant plusieurs mois alors qu’elles ne sont jamais revenues depuis, je ne respecte plus ce principe de minimisation ».
En France, la Commission nationale de l’informatique et des libertés (CNIL) veille au respect de ces règles et peut prononcer des sanctions. Les contrôles inopinés resteraient toutefois rares. Pour Jòan Gondolo, le principal risque vient surtout des fuites de données, nombreuses ces derniers mois. « C’est à ce moment-là que le régulateur s’y intéresse, a-t-il affirmé. Des entreprises se sont spécialisées dans le développement d’actions collectives. Des victimes, qui n’auraient pas forcément fait de recours, voient alors un moyen facile d’être indemnisées ».
En marge de la table ronde, Jòan Gondolo a d’ailleurs partagé avec SportBusiness.Club son inquiétude face aux fuites de données ayant touché plusieurs fédérations sportives ces derniers mois. De quoi rappeler que, derrière un chrono, un nombre de pas ou une fréquence cardiaque, la donnée sportive enregistrée, de plus en plus nombreuse et précise grâce aux derniers objets connectés, peut vite devenir très sensible.
© SportBusiness.Club – Septembre 2026